De juiste data, voor de juiste persoon: waarom rechtenbeheer cruciaal is
Herkent u dit? Een collega vraagt snel om toegang tot een map voor een project. U deelt de link, maar vergeet later de toegang weer in te trekken. Maanden later heeft die collega – en misschien wel zijn hele afdeling – nog steeds toegang tot gevoelige projectinformatie. Voor veel MKB-bedrijven is dit de dagelijkse realiteit. SharePoint is een krachtige tool, maar zonder een doordachte structuur verandert het snel in een digitale grabbelton waar iedereen overal bij kan. Dit is niet alleen inefficiënt, maar ook een groot veiligheidsrisico. Zeker met de komst van AI-assistenten zoals Microsoft Copilot, is een rommelige datastructuur een tikkende tijdbom. Goed ingericht, geavanceerd SharePoint rechtenbeheer voor het MKB is geen luxe, maar een strategische noodzaak.
Inhoudsopgave
De verborgen gevaren van een ‘open deuren’-beleid in SharePoint
“We vertrouwen elkaar toch?” is een veelgehoorde opmerking in het MKB. Hoewel vertrouwen de basis is, is het geen databeveiligingsstrategie. De risico’s van onbeheerd toegangsbeheer in SharePoint zijn groter dan u denkt:
- Datalekken en AVG-boetes: Een medewerker die per ongeluk een map met klant- of personeelsgegevens extern deelt, kan een datalek veroorzaken. De gevolgen, van reputatieschade tot hoge boetes van de Autoriteit Persoonsgegevens, zijn niet te overzien.
- Verlies van productiviteit: Als medewerkers moeten zoeken naar de juiste bestanden in een wirwar van mappen waar ze wel en geen toegang toe hebben, kost dat dagelijks onnodig veel tijd. Frustratie en fouten liggen op de loer.
- Interne risico’s: Gevoelige informatie, zoals financiële rapporten, HR-documenten of strategische plannen, kan in de verkeerde handen vallen. Dit kan leiden tot interne onrust of het lekken van bedrijfsinformatie.
- De Copilot-valkuil: Microsoft Copilot is zo slim als de data die u hem geeft. Als uw rechtenstructuur een puinhoop is, zal Copilot zonder pardon informatie uit de salarisadministratie presenteren aan een stagiair, of details uit een management-meeting samenvatten voor de hele organisatie. Zonder een schone basis is Copilot geen assistent, maar een veiligheidsrisico.
Van chaos naar controle: de ClevrAI-aanpak
Het op orde brengen van uw SharePoint-omgeving lijkt misschien een monsterklus, maar met de juiste aanpak is het perfect haalbaar. Bij ClevrAI geloven we niet in complexe IT-projecten, maar in een nuchtere, stapsgewijze methode die direct resultaat oplevert. Onze aanpak is erop gericht om een solide, veilig en schaalbaar fundament te leggen voor uw digitale werkplek.
Stap 1: Saneren met Digitale Hygiëne
We beginnen bij het begin. Voordat we nieuwe structuren bouwen, moeten we eerst de huidige situatie opruimen. Wie heeft toegang tot wat, en waarom? Veel bedrijven schrikken van wat we in deze fase tegenkomen. We trekken overbodige rechten in, verwijderen verouderde accounts en brengen de datastructuur terug tot een logisch en overzichtelijk geheel. Dit proces is de kern van onze Fase 1: Digitale Hygiene. Het is de cruciale eerste stap naar een veilige en efficiënte werkomgeving.
Stap 2: Implementeer een schaalbaar rechtenmodel
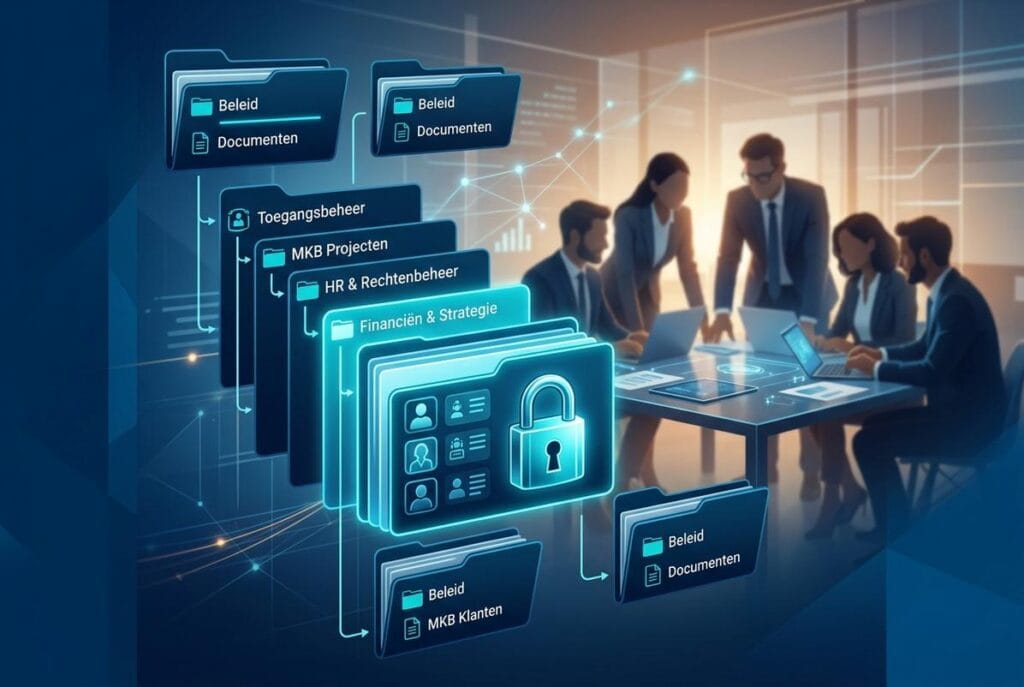
Zodra de basis schoon is, implementeren we een robuust rechtenmodel. De gouden regel hierbij is: werk met groepen, niet met individuele personen. We creëren Microsoft 365 groepen op basis van afdelingen, rollen of projectteams (bijv. ‘Marketing’, ‘Management’, ‘Project X’). Medewerkers krijgen toegang op basis van hun groepslidmaatschap. Verlaat iemand een team? Dan wordt hij uit de groep gehaald en verliest hij automatisch alle bijbehorende toegangsrechten. Simpel, overzichtelijk en waterdicht.
Stap 3: Klaar voor een veilige AI-toekomst
Met een schone datastructuur en een helder rechtenmodel bent u niet alleen veiliger en efficiënter, maar ook klaar voor de volgende stap. U kunt nu met een gerust hart de kracht van AI benutten. We helpen uw team om Microsoft Copilot effectief en veilig te gebruiken, wetende dat de onderliggende data op orde is. Dit is de essentie van onze Fase 2: Copilot-Ready aanpak: AI implementeren op een fundament van controle en veiligheid.
Zelf aan de slag: 4 praktische tips voor MKB IT-beheer
Wilt u vandaag al de eerste stappen zetten naar beter toegangsbeheer in SharePoint?
- Hanteer het ‘Minste Privileges Principe’: Geef medewerkers alleen toegang tot de data die ze absoluut nodig hebben voor hun functie. Niets meer, niets minder.
- Maak M365 Groepen uw beste vriend: Stop met het toekennen van rechten aan individuele gebruikers. Gebruik altijd M365-groepen. Dit maakt het beheer vele malen eenvoudiger en minder foutgevoelig.
- Beperk extern delen: Stel een duidelijk beleid op voor het delen van bestanden met externen. Gebruik de ingebouwde functies van SharePoint om deeltijdlinks te laten verlopen of te beveiligen met een wachtwoord.
- Plan een jaarlijkse ‘schoonmaak’: Plan minimaal één keer per jaar een moment om alle toegangsrechten te controleren. Wie heeft nog toegang tot oude projectmappen? Zijn er gastaccounts die verwijderd kunnen worden?
Neem de controle terug over uw bedrijfsdata
Een doordacht SharePoint rechtenbeheer is de ruggengraat van een veilige en productieve digitale werkplek. Het beschermt uw MKB tegen datalekken, verhoogt de efficiëntie en legt het onmisbare fundament voor een veilige adoptie van AI-technologie. Wacht niet tot het te laat is. Neem vandaag nog de controle terug.
Bent u benieuwd hoe uw organisatie ervoor staat en waar de quick wins liggen op het gebied van datahygiëne en AI-kansen? Vraag dan nu onze gratis AI Quickscan aan. We analyseren uw situatie en geven u een helder, praktisch en vrijblijvend advies.
Eerst het fundament, dan Copilot
Wil je dit in de praktijk brengen? In Fase 1 — Digitale Hygiëne schonen we je SharePoint-rechten op en saneren we je Teams-toegang, zodat Copilot geen gevoelige data voorleest aan de verkeerde mensen.
Meer achtergrond: Microsoft Learn — SharePoint-documentatie.